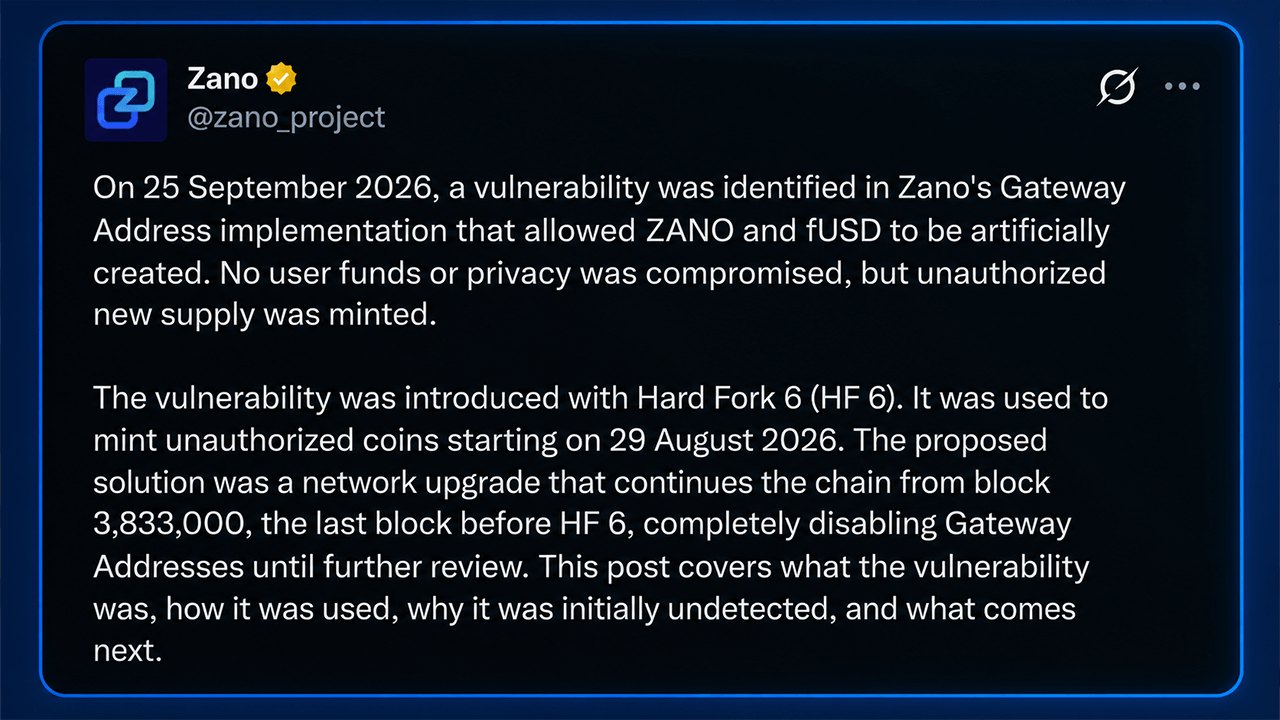
Gizlilik odaklı blokzincir ağı Zano, Gateway adreslerindeki eksik bir doğrulama nedeniyle yaklaşık 200 milyon dolar değerinde yetkisiz token basılmasına yol açan kritik açığın detaylarını paylaştı. Ağ, etkilenen fonları temizlemek ve arz dengesini korumak amacıyla 30 günlük veriyi devre dışı bırakarak zinciri Hard Fork 7 ile geri sardı.
Gizlilik odaklı blokzincir projesi Zano, ağın tarihindeki en sıra dışı operasyonlardan biri olan 30 günlük blokzincir geri sarma (blockchain rewind) işleminin ardındaki teknik detayları ve güvenlik açığını kamuoyuna açıkladı. Geliştirici ekibin paylaştığı resmi rapora göre, bir saldırgan merkezi borsalar (CEX) ve köprü entegrasyonlarını kolaylaştırmak amacıyla tasarlanan Gateway adreslerindeki bir doğrulama eksikliğinden faydalanarak yaklaşık 200 milyon dolar değerinde sahte ZANO ve fUSD üretti.
Gateway Adreslerindeki Eksik Doğrulama Nasıl Kullanıldı?
Söz konusu güvenlik açığı, ağın Hard Fork 6 güncellemesi ile birlikte sisteme dahil edilen Gateway adres yapısından kaynaklandı. Zano’nun standart gizli işlemlerinde miktar ve varlık kimliği (asset ID) tamamen gizlenirken, Gateway çıktıları entegrasyonları basitleştirmek için miktar ve varlık ID'sini açıkta bırakıyordu.
Ekibin açıklamalarına göre, saldırgan özel olarak hesaplanmış bir varlık tanımlayıcısı oluşturarak ağın işlem kanıtı kurallarını karşılamayı başardı ancak gizli çıktı içerisine fazladan token sızdırdı. İlk testini 28 Ağustos’ta 100 ZANO'luk kayıt ücreti ödeyerek gerçekleştiren saldırgan, 29 Ağustos’ta tek bir işlemde 2^64 taban birimine denk gelen yaklaşık 18.4 milyon ZANO (o dönemki değeriyle yaklaşık 102 milyon dolar) basmayı başardı. İlk istismar, Zano’nun iç denetim araçları ve yapay zeka destekli testlerinden kaçarak yaklaşık bir ay boyunca fark edilmedi.
Gizlilik Mekanizması Takibi Zorlaştırdı
Saldırgan 24-25 Eylül tarihlerinde küçük çaplı iki meşru test gerçekleştirdikten sonra ikinci kez 18.4 milyonluk ZANO basımı yaptı ve aynı yöntemi fUSD stablecoin üzerinde de tekrarladı. Toplamda 200 milyon doları aşan sahte varlık, Zano’nun gizlilik protokollerinin merkezinde yer alan halka imzalar (ring signatures) ve gizli işlemler sistemine dahil oldu.
Zano ekibi, sahte token'ların ağa yayılmasının ardından yaptığı taramalarda durumun vehametini fark etti. Yapılan incelemelerde, söz konusu ilk basımdan türetilen şüpheli faaliyetin 65.301 işlem içerisindeki 117.941 çıktıyı etkilediği, bu dönemin ağdaki toplam faaliyetin yaklaşık %71'ini oluşturduğu belirlendi. Ekip, Zano’nun temel felsefesi olan gizlilik yapısının bu aşamada dezavantaja dönüştüğünü belirterek, meşru coin'ler ile yetkisiz coin'lerin cerrahi bir müdahaleyle birbirinden ayırt edilemediğini vurguladı.
Hard Fork 7 ile Zincir Geri Sarıldı ve Çözüm Süreci
Sistemin bütünlüğünü korumanın tek yolu olarak zinciri ilk istismardan önceki bir noktaya taşımayı gören Zano geliştiricileri, Hard Fork 7 güncellemesini devreye aldı. Ağ, Hard Fork 6 öncesindeki 3.833.000 numaralı blok seviyesine geri döndürüldü; böylece bu süre zarfında gerçekleştirilen işlemler, madencilik ödülleri ve staking gelirleri güncellenen defterden silindi. Ayrıca risk barındıran Gateway adresleri tamamen devre dışı bırakıldı.
Zano ekibi, kullanıcıların mağdur olmaması adına etkilenen bakiyelerin ZANO arzı ve emisyon takvimi değiştirilmeden eksiksiz bir şekilde kurtarılacağını bildirdi. Finansmanın geliştirme fonu, ekip üyelerinin kişisel varlıkları ve dış katkıda bulunanlar tarafından karşılanacağı ifade edildi. Ağın halihazırda bir sıcak yama (hotfix) ile kararlı duruma geldiği belirtilirken, borsaların kullanıcı erişimini yeniden açmadan önce son bir aylık işlem geçmişini detaylı bir şekilde incelemesi gerekecek.