
Siber güvenlik dünyasının dikkatini çeken Steal My Bitcoin platformundaki yaklaşık 2 bin dolarlık Bitcoin ödülü, GitHub'da @killa olarak bilinen bir katılımcı tarafından 19.28 saat içinde başarıyla ele geçirildi. PHP2Shell açıklarını hedefleyen yarışma, teknik tartışmaların ve sunucu düzenlemelerinin ardından çözüldü.
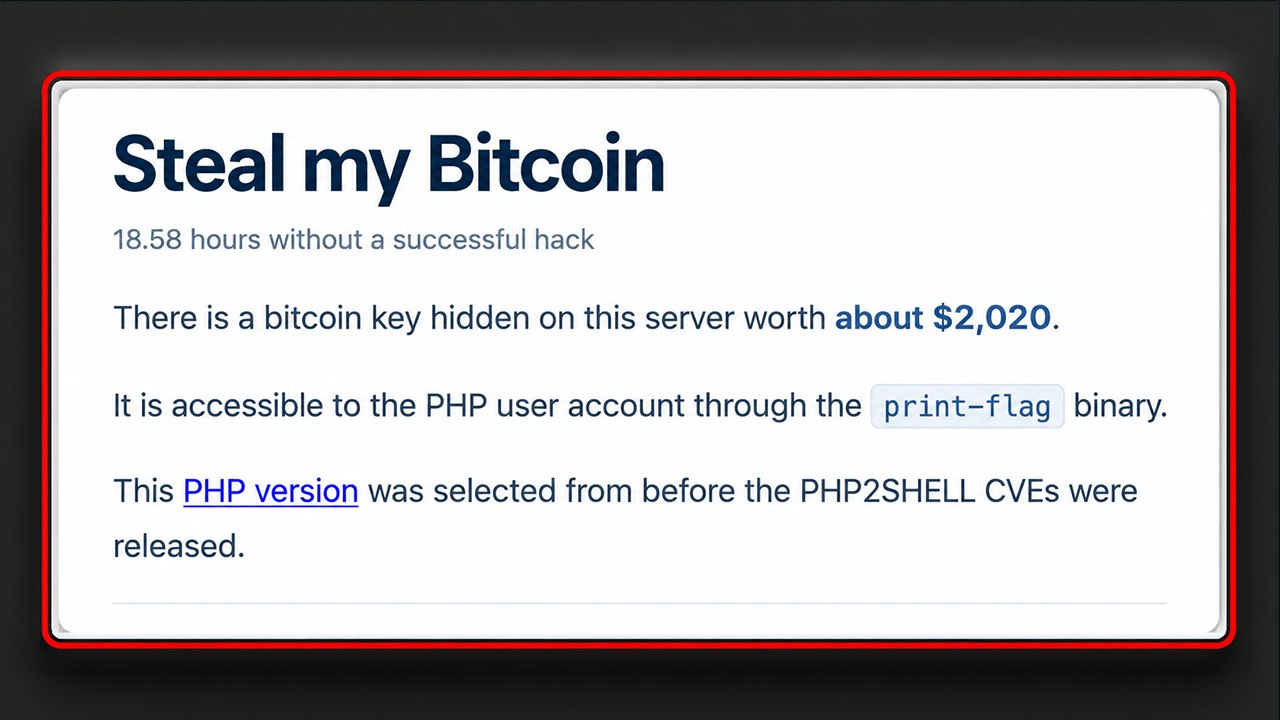
25 Ekim 2026 tarihinde siber güvenlik ve kripto para dünyasında büyük yankı uyandıran "Steal My Bitcoin" (stealmybitcoin.com) adlı meydan okuma projesi sonuçlandı. PHP'nin kritik güvenlik açıklarını hedef alarak katılımcılara gizli bir Bitcoin özel anahtarını ele geçirme çağrısı yapan platform, yaklaşık 2 bin dolar değerindeki 0.025 BTC'lik ödülün 19.28 saat içinde bir katılımcı tarafından hacklenmesiyle kapandı.
Yarışmanın Kuralları ve Başlangıç Süreci
Normal siber güvenlik kurallarının aksine hacker'ları içeri davet eden ve onları gizli bir Bitcoin cüzdanını boşaltmaya çağıran platformda ödül, başlangıçta yaklaşık 500 dolar seviyesindeyken yapılan bağışlarla 0.025 BTC civarına, yani yaklaşık 2.000 dolara yükseltildi. Proje kurallarına göre katılımcıların saldırılarını yalnızca web uygulaması ve PHP konteyneri ile sınırlandırması zorunlu tutuldu; ana altyapıya zarar verilmesi, altyapının sabotaj edilmesi veya sunucunun aşırı yük altında bırakılması yasaklandı ve tüm aktivitelerin loglandığı bildirildi.
PHP2Shell Açıkları ve Sunucu Yapılandırması Tartışmaları
Yarışmanın merkezinde, 21 Ekim 2026 tarihinde acil yamaları yayımlanan PHP 8.4.26 sürümündeki iki kritik güvenlik açığı yer alıyordu. Toplamda "PHP2Shell" olarak adlandırılan ve 9.2 gibi yüksek önem derecelerine sahip olan CVE-2026-109618 ve CVE-2026-109619 numaralı açıklar, bellek yönetimi hataları nedeniyle kimlik doğrulaması gerektirmeyen uzaktan komut yürütülmesine olanak tanıyordu.
Ancak yarışmanın ilk 17 saatinden uzun bir süre boyunca cüzdanın dokunulmaz kalması siber güvenlik çevrelerinde şüphe uyandırdı. Liveoverflow dahil olmak üzere bazı bağımsız araştırmacılar, HTTP yanıt başlıklarını inceleyerek web sitesinin nginx ve PHP 8.4.26 çalıştırdığını doğrulamış ancak sunucu yapılandırmasının PHP'nin yerleşik komut satırı sunucusuna yönlendirilmiş olabileceğini öne sürmüştü. Bu durum, sitenin index.php yerine statik bir index.html dosyası servis ettiği ve hedeflenen PHP açıklarının izin verilen saldırı yüzeyinden ulaşılamaz durumda olduğu yönünde spekülasyonlara yol açarak oyunun hileli veya imkansız olup olmadığı sorularını doğurmuştu. Gelen eleştirilerin ardından organizatörler sunucu kurulumunda bazı düzenlemeler yaptı.
19 Saat Sonra Gelen Zafer
Yapılan düzenlemelerin ardından, 25 Ekim 2026 tarihinde UTC saatiyle 15:47 sularında katılımcı @killa (GitHub üzerinde Killaboi olarak tanınan oyuncu), Steal My Bitcoin meydan okumasını başarıyla çözdü. Katılımcı, PHP2Shell'in bellek açıklarının doğru koşullar altında nasıl yetkisiz kod çalıştırmaya ve gizli özel anahtarın çıkarılmasına olanak tanıdığını gösteren bir konsept kanıtı (PoC) yayımladı.
Süreçte ilginç bir detay da ortaya çıktı. Organizatörün yaptığı bir hata nedeniyle çıkarılan özel anahtar, fonlanan adresin kendisine değil, cüzdanın farklı bir dalına (branch) aitti. Sunucu loglarını inceleyerek başarılı ekstraksiyonu doğrulayan organizatör, bu hatayı telafi ederek ödülü teslim etti.
Sonuç ve Güncel Durum
Yaklaşık 0.02511679 BTC (yaklaşık 2.021 dolar) değerindeki ödülün sahibini bulmasıyla birlikte site üzerindeki gizem çözüldü. Web sitesi şu anda "Challenge won" ibaresiyle yayınına devam ederken, sunucuda hiç Bitcoin kalmadığı resmi olarak doğrulanmış durumda.