
PHP dilindeki kritik bellek yönetim açıkları ve yapay zeka destekli hızlı saldırılar devlet ve hastane sitelerini vurdu. Bitcoin Magazine ekibinden Shinobi, ağın yapısı ve libsecp256k1 kütüphanesinin bu tehdide karşı dayanıklılığını inceledi.
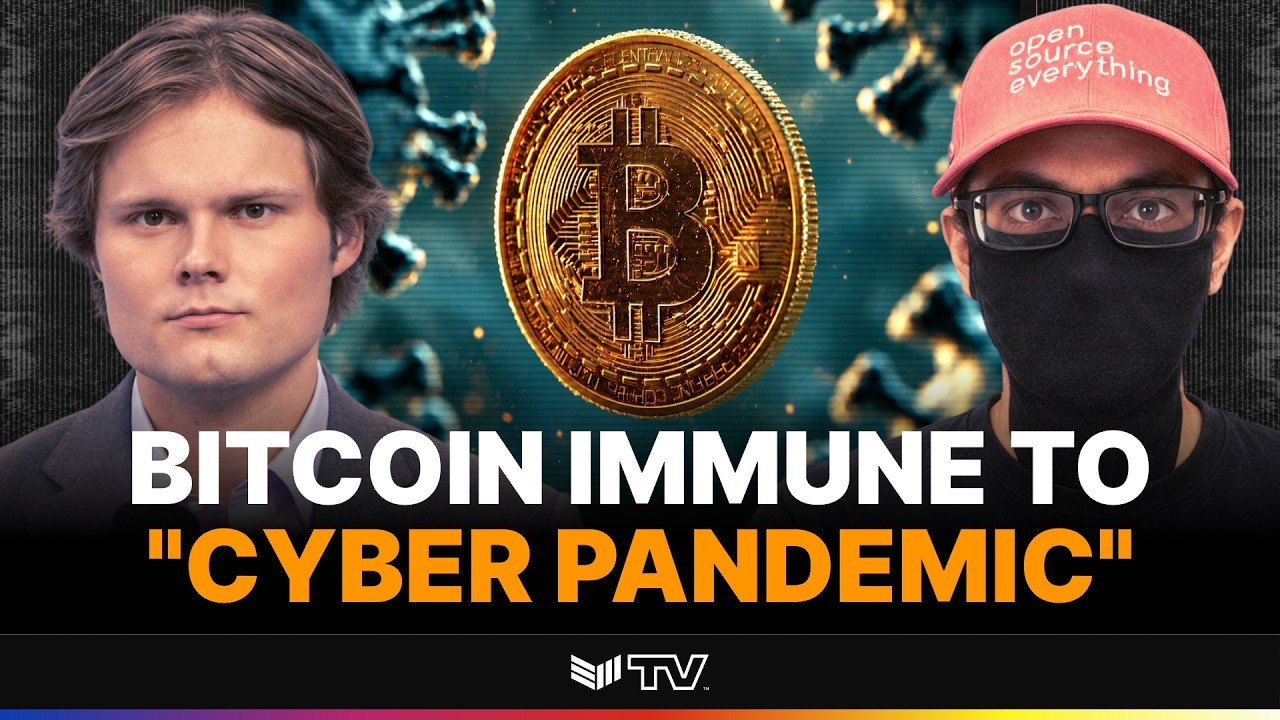
Fransa ve Finlandiya hükümetlerinin resmî web siteleri ile Hollanda'daki hastane portallarının çevrimdışı kalmasına yol açan küresel bir PHP yazılım açığı, siber güvenlik dünyasında alarm zillerinin çalmasına neden oldu. İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) kuruluşlara sistemlerini acilen kapatma veya güncelleme çağrısı yaparken, Cloudflare kritik trafik hareketliliği raporladı. Bu gelişmelerin ardından Bitcoin Magazine teknik editörü Shinobi, Grace Remington ve Sean Hagan’ın konuğu olarak katıldığı 26 Ekim 2026 tarihli yayında, yapay zeka destekli siber saldırıların hız kazandığı bu ortamda Bitcoin ağının güvenlik durumunu ve olası maruziyet risklerini ele aldı.
Yapay Zeka ile Hızlanan Siber Pandemi ve PHP Açıkları
Yaşanan krizin merkezinde, yazılım dünyasında en yaygın karşılaşılan güvenlik açıklarından biri olan bellek yönetimi hataları yer alıyor. Geleneksel olarak haftalar veya aylar süren açık keşif süreçlerinin, yapay zeka araçlarının devreye girmesiyle birlikte saatler içine indiği gözlemlendi. Shinobi, yapay zekanın exploit bulma sürecindeki işin yüzde 95'ini tek başına üstlendiğini, bunun da saldırıların hızını kökten değiştirdiğini ancak saldırı doğasının temelini değiştirmediğini vurguladı.
Büyük ölçekli web altyapılarında kullanılan PHP'nin mimari yapısı gereği geçmişte de güvenlik tartışmalarının odağında olduğunu belirten uzmanlar, mevcut krizin ölçeğinin ve yayılım hızının benzeri görülmemiş bir siber pandemi havası yarattığı konusunda hemfikir. Cloudflare gibi ağ sağlayıcıları anormal trafik akışlarıyla mücadele ederken, dünya genelinde birçok kurum sistemlerini korumak için operasyonlarını durdurmak zorunda kaldı.
Bitcoin Ağının Güvenlik Yapısı ve Yavaş Geliştirme Modelinin Rolü
Peki, küresel çapta binlerce web sitesini felç eden bu dalga karşısında Bitcoin herhangi bir risk altında mı? Shinobi, Bitcoin Core, libsecp256k1 kütüphanesi ve ağın genel mimarisi göz önüne alındığında, Bitcoin’in bu tür web tabanlı zaafiyetlerden izole olduğunu ifade etti.
Bitcoin ekosisteminin karakteristik özelliği olan yavaş ve ihtiyatlı geliştirme modeli, aceleyle kod güncellemesi yapılmasına karşı dirençlidir. Bu muhafazakar yaklaşım, hızlı hareket eden geleneksel web yazılımlarının aksine kod kalitesinin titizlikle denetlenmesini sağlar. Güvenlik mühendisleri, ağın temel katmanının bu mimari tercih sayesinde dışarıdan gelebilecek ani yapay zeka tabanlı bellek sömürü girişimlerine karşı yüksek direnç gösterdiğini belirtiyor.
Kullanıcılar İçin Alınması Gereken Pratik Önlemler
Her ne kadar Bitcoin'in temel ana katmanı güvende olsa da, ekosistemin çevresel bileşenleri için bazı riskler bulunuyor. Uzmanlar, kullanıcıların ve node operatörlerinin dikkatli olması gerektiğini vurguluyor:
* Lightning Node'ları: Güncel olmayan veya risk barındıran Lightning node yazılımlarının olası zafiyetlere karşı çevrimdışı tutulması veya hızla yamanması öneriliyor. * Soğuk Cüzdan Kullanımı: Fonların internete bağlı olmayan soğuk cüzdanlarda muhafaza edilmesi, her türlü siber saldırı senaryosuna karşı en temel savunma hattını oluşturuyor. * Multisig ve Sparrow Cüzdan Kontrolleri: Çoklu imza kurulumlarının ve Sparrow gibi cüzdan yapılandırmalarının güvenlik denetimlerinin gözden geçirilmesi tavsiye ediliyor.
Bu gelişmeler, yazılım endüstrisinin tamamında olduğu gibi kripto para altyapılarında da gelecekte hiçbir ciddi yazılımın yapay zeka destekli güvenlik denetimlerinden geçmeden piyasaya sürülemeyeceği bir döneme girildiğini gösteriyor.