
Lightning.news tarafından paylaşılan verilere göre, 2026 yılında dondurulan fonlar ve iadeler sonrasında net kripto hack kayıpları yaklaşık 2.35 milyar dolar seviyesine ulaştı. Yalnızca Eylül ayı 768 milyon dolarlık kayba sahne olurken, büyük ölçekli merkezi borsa ve DeFi platformlarındaki açıklar donanım cüzdanı saldırılarını geride bıraktı.
Lightning.news verilerine ve güvenlik araştırmacısı Stacy Muur’un derlemelerine göre, 2026 yılı genelinde dondurulan varlıklar ve iadeler düşüldüğünde net kripto hack kayıpları yaklaşık 2.35 milyar dolara ulaştı. Yıl boyunca 230'dan fazla protokol güvenlik ihlallerinden etkilenirken, kayıpların aslan payı yüksek hacimli merkezi borsa (CEX) sıcak cüzdanları ile karmaşık DeFi platformlarındaki büyük çaplı açıklar üzerinden gerçekleşti. Donanım cüzdanlarına yönelik güvenlik endişeleri medyada geniş yankı uyandırsa da, cüzdan açıklarının toplam finansal etkisi büyük merkezi platformların gerisinde kaldı.
Eylül Ayı ve Yılın En Büyük Vurgunları
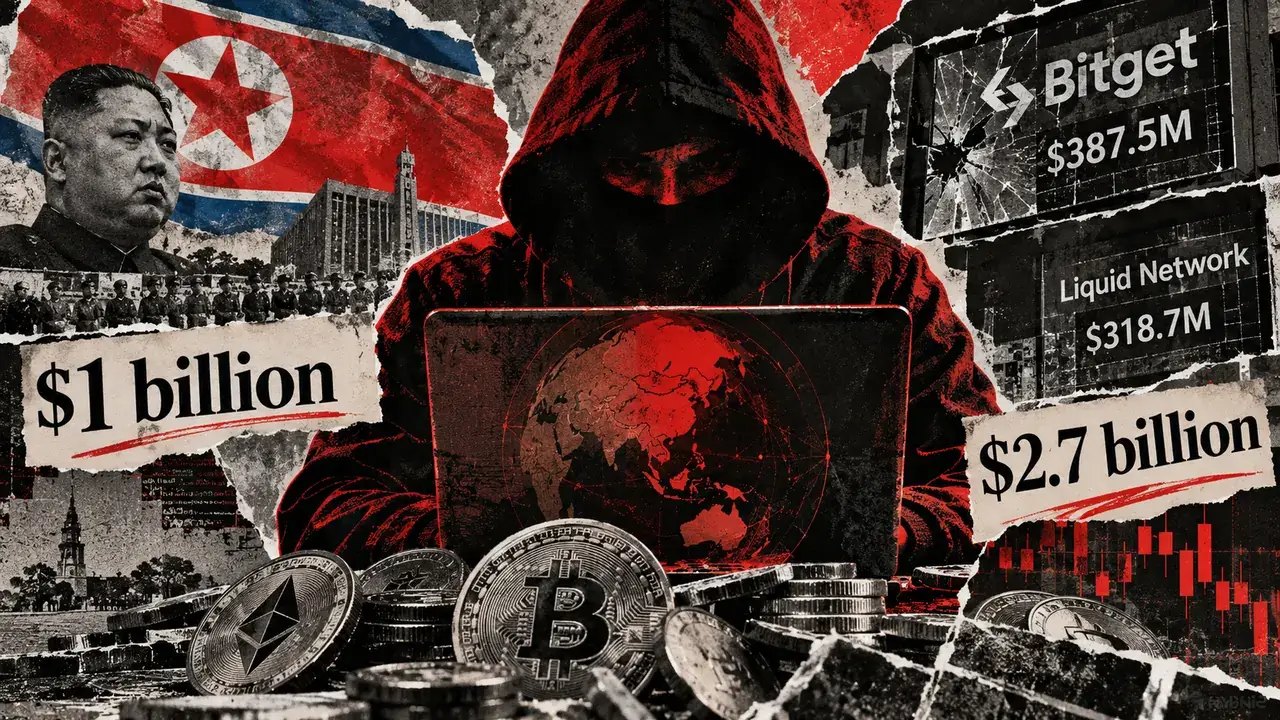
Eylül ayı, 2026'nın en karanlık dönemlerinden biri olarak kayıtlara geçti; yalnızca bu ay içinde yaşanan siber saldırılarda yaklaşık 768 milyon dolarlık zarar oluştu. Dönemin en büyük tekil kaybı, 24 Eylül'de Bitget borsasının sıcak ve ılık cüzdanlarından çekilen yaklaşık 387.5 milyon dolar oldu. Borsa yönetimi ile Chainalysis, Elliptic ve TRM Labs gibi blockchain analitik firmaları, saldırının arkasında Kuzey Kore bağlantılı Lazarus Group ve TraderTraitor aktörlerinin olduğunu belirtti. İncelemelerde, saldırganların özel anahtarları doğrudan ele geçirmek yerine üçüncü taraf güvenlik ürünleri aracılığıyla hileli para çekme komutları enjekte ettiği tespit edildi.
Aynı dönemde Blockstream’in Bitcoin sidechain ağı Liquid Network, Elements yazılımındaki bir hata nedeniyle sarsıldı. Eylül ayı başındaki olayda saldırganlar, yaklaşık 4.000 adet karşılıksız L-BTC basarak bunları yaklaşık 320 milyon dolar değerindeki gerçek bitcoin ile değiştirdi. OP_RETURN mesajları üzerinden yürütülen on-chain müzakereler sonucunda beyaz şapkalı olduğu belirtilen aktörler 3.400 BTC'yi iade ederken, yaklaşık 600 BTC'yi ellerinde tuttu. Federasyon anahtarlarının tehlikeye girmediği, hatanın protokol düzeyindeki enflasyon açığından kaynaklandığı açıklandı. Samson Mow bu olayı, Bitcoin ekosistemini hedef alan yapay zeka destekli saldırı dalgasının bir parçası olarak nitelendirdi.
DeFi Platformlarında Yoğunlaşan Kayıplar
Merkeziyetsiz finans (DeFi) alanında da benzer bir konsantrasyon görüldü. Nisan ayında Drift Protocol, aylarca süren sosyal mühendislik taktikleri ve yönetişim ile çoklu imza (multisig) açığı sonucunda yaklaşık 285–296 milyon dolar kaybetti. Proje tarafından atanan bağımsız soruşturma bu operasyonu da Kuzey Koreli aktörlere bağladı. KelpDAO’nun LayerZero tabanlı rsETH köprüsü ise tekli doğrulayıcı tasarımının zafiyete uğratılmasıyla yaklaşık 292 milyon dolarlık karşılıksız token çekilmesine kurban gitti. LayerZero, ön göstergelerin Lazarus Group’a işaret ettiğini duyurdu. Ağustos sonunda ise Cronos ağındaki Tectonic platformunda manipüle edilmiş teminatlar üzerinden yaklaşık 120.4 milyon dolar borç alındı; doğrulayıcıların zinciri geri sarması sayesinde çoğunluk kurtarılsa da, ağ dışına köprülenen milyonlarca dolar geri getirilemedi.
Donanım Cüzdanı Açıkları ve Tedarik Zinciri Tehditleri
Geniş çaplı medya ilgisine rağmen, saf Bitcoin donanım cüzdanlarını hedef alan olaylar genel toplamda çok daha düşük kaldı. Galaxy Research verilerine göre Coinkite RNG rastgele sayı üreteci açığı 1.596 ila 1.789 BTC (yaklaşık 100–130 milyon dolar) arasında bir zarara yol açtı. Ledger cephesinde ise Güneydoğu Asya'daki yetkili distribütör CryptoBilis üzerinden satılan cihazlarda ortaya çıkan tedarik zinciri saldırısında, yetkisiz bir donanım implantının kurulum aşamasında kurtarma ifadelerini ele geçirdiği belirlendi. Bu olaylardan doğan kayıplar 86 ila 102 milyon dolar arasında ölçüldü. Ledger, etkilenen cihazların yalnızca belirli bir bayinin tedarik zinciriyle sınırlı olduğunu, doğrudan satışların güvenli kaldığını açıkladı.
Yapay Zeka Kodlama Ajanları ve Yeni Sınav
2026 yılı, kod tabanlarındaki zafiyetleri tarayabilen ve istismar kodlarını otomatikleştirebilen yapay zeka ajanlarının pratik alana girdiği bir dönem oldu. Şubat ayında GPT-5.3-Codex ve Claude Opus 4.6 gibi modellerin piyasaya sürülmesiyle akıllı sözleşme açıklarının tespiti hız kazandı. Stacy Muur, yapay zeka araçlarının hata bulmayı ve istismar etmeyi önemli ölçüde kolaylaştırdığını belirterek sektörün ciddi bir siber güvenlik silahlanma yarışına girdiğini vurguladı. Büyük hack'lerin hâlâ geleneksel sosyal mühendislik ve altyapı açıklarına dayandığı görülse de, yapay zekanın karmaşık akıllı sözleşmeler ve sidechain sistemleri üzerindeki riski kalıcı olarak artırdığı ifade ediliyor.