
Telegram tabanlı kripto para işlem botu Bloom Trading, 26 Ekim 2026 tarihinde üçüncü taraf bir yazılım açığı nedeniyle uğradığı saldırıda 9 kullanıcının 49 cüzdanından 9.408 SOL kaybetti. Şirket özel anahtarların güvende olduğunu, tüm zararın karşılanacağını ve sistemlerin geçici olarak kapatıldığını duyurdu.
Kripto para ekosisteminde Telegram tabanlı işlem araçlarının popülaritesi artarken, güvenlik ihlallerine bir yenisi daha eklendi. Bitcoin.com muhabiri Jamie Redman’ın aktardığı bilgilere göre, hem Solana hem de Ethereum Virtual Machine (EVM) ağlarını destekleyen Telegram tabanlı kripto para işlem botu Bloom Trading, 26 Ekim 2026 tarihinde büyük bir güvenlik ihlaline kurban gitti.
Zincir İçi İzleme ve Saldırı Detayları
Saldırı, ilk olarak blok zinciri izleme platformları tarafından fark edildi. Onchain Lens şüpheli transferleri tespit ederken, Onchain Alert sosyal medya platformu X üzerinden yaptığı açıklamalarda saldırganın çalınan fonları şüpheli bir toplayıcı cüzdanda konsolide ettiğini bildirdi.
İlk blok zinciri incelemeleri ve ayrıştırma tahminleri, zararın yaklaşık 954.000 dolara ulaştığını gösterirken; Bloom Trading’in resmi soruşturması net rakamın 9.408 SOL olduğunu ve piyasa değerinin yaklaşık 947.000 dolar seviyesinde gerçekleştiğini ortaya koydu. Gerçekleştirilen analizlerde, en büyük tekil cüzdan vurgununun 1.636 SOL (yaklaşık 166.000 dolar) olduğu belirlendi. Ayrıca saldırganın özellikle SOL varlıklarını hedef aldığı, USDC gibi bazı stablecoin bakiyelerini ise kasıtlı veya isabetsiz bir şekilde dokunulmadan bıraktığı gözlemlendi.
Kurban Sayısı 9 Olarak Netleşti ve RCE Açığı Tespit Edildi
Olayın hemen ardından yapılan ilk raporlamalarda 49 ayrı mağdur olduğu öne sürülse de, Bloom ekibinin yürüttüğü kapsamlı soruşturma bu rakamı revize etti. Şirket, saldırıdan etkilenen kullanıcı sayısının 9 kişi olduğunu, ancak bu kişilere ait toplam 49 cüzdan adresinin hedef alındığını doğruladı.
Saldırının ardındaki teknik vektörü inceleyen şirket, sorunun üçüncü taraf bir yazılım modülünde yer alan karmaşık bir uzaktan kod yürütme (RCE) açığından kaynaklandığını açıkladı.
Bloom: Özel Anahtarlar Ele Geçirilmedi
Sektörde kafalarda soru işaretleri yaratan en önemli detay ise şirket açıklaması oldu. Bloom Trading yönetimi, resmi X hesabı üzerinden yaptığı açıklamada hiçbir özel anahtarın ele geçirilmediğini, etkilenmeyen cüzdanların güvende olduğunu ve etkilenen tüm kullanıcılara Bloom tarafından tam tazminat ödeneceğini belirtti.
Özel anahtarların doğrudan çalınmamış olması, saldırganın anahtar veritabanına sızmak yerine yazılım ortamını harici bir yolla manipüle etmiş olabileceği yönündeki teknik tartışmaları beraberinde getirdi. Ancak şirket, yetkisiz transferlerin tam olarak hangi mekanizma ile yetkilendirildiğine dair henüz derinlemesine teknik bir döküm yayınlamadı.
Sistemler Çevrimdışı: Tam Tazminat ve Kurtarma Çalışmaları
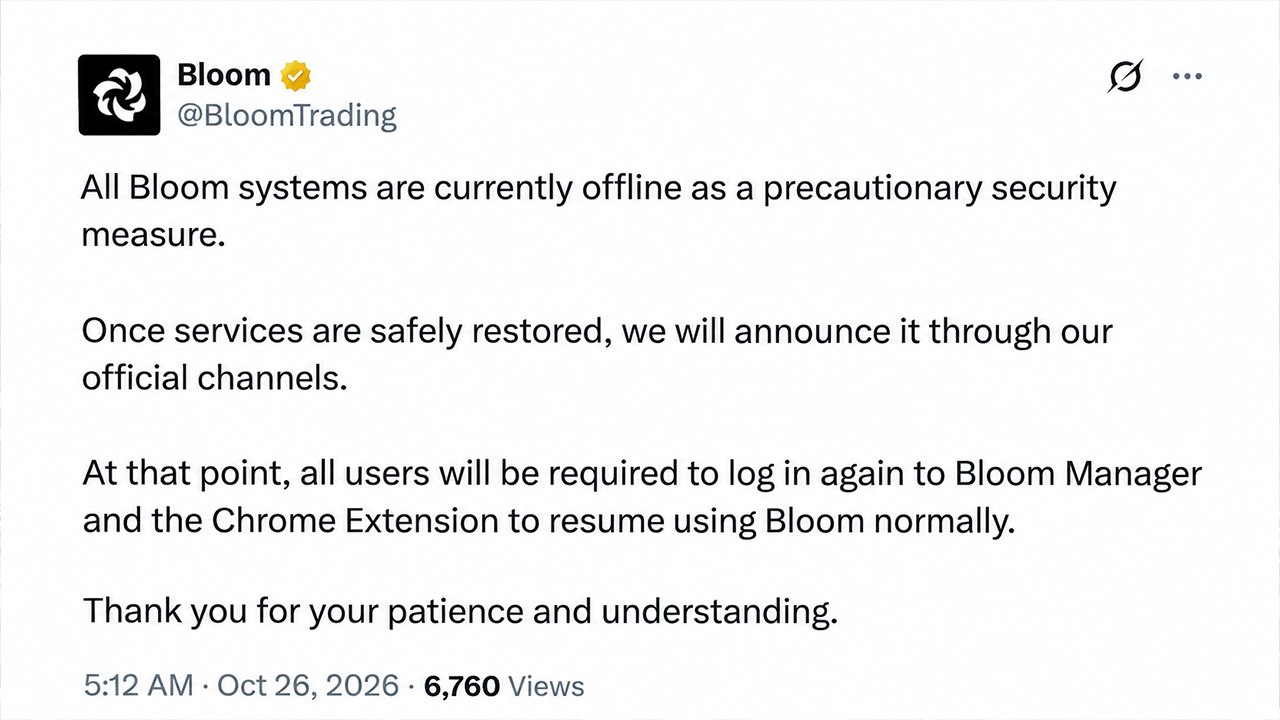
Yaşanan siber saldırının ardından Bloom Trading yönetimi, riskleri minimize etmek amacıyla tüm platform sistemlerini geçici olarak çevrimdışı konuma getirdi. Ekip, hizmetlerin güvenli bir şekilde yeniden başlatılacağı tarihe kadar kullanıcıların yalnızca resmi destek kanallarını takip etmesi gerektiği uyarısında bulundu.
Operasyonlar güvenli bir şekilde normale döndüğünde, tüm kullanıcıların Bloom Manager ve Chrome Uzantısı'na yeniden giriş yapması gerekeceği bildirildi. Mağduriyetlerin giderilmesi konusunda ise yönetim net bir duruş sergiledi: Çalınan fonların yüzde 100'ü, etkilenen kullanıcıların belirleyeceği güvenli cüzdanlara doğrudan iade edilecek.
2018 yılından bu yana yazılım geliştiren ve 2021’den beri kripto para piyasalarında faaliyet gösteren Bloom ekibi; çalınan kripto paraları izlemek, dondurma ve kurtarma seçeneklerini değerlendirmek ve saldırganın kimliğini tespitle ilgili çalışmalarını sürdürüyor. Etkilenen müşterilere ise kalan varlıklarını acilen yeni oluşturulmuş cüzdanlara transfer etmeleri tavsiye edildi. Olay tarihi itibarıyla şirketten resmi bir tazminat takvimi veya operasyonların tam olarak ne zaman normale döneceğine dair bir açıklama yapılmadı.