
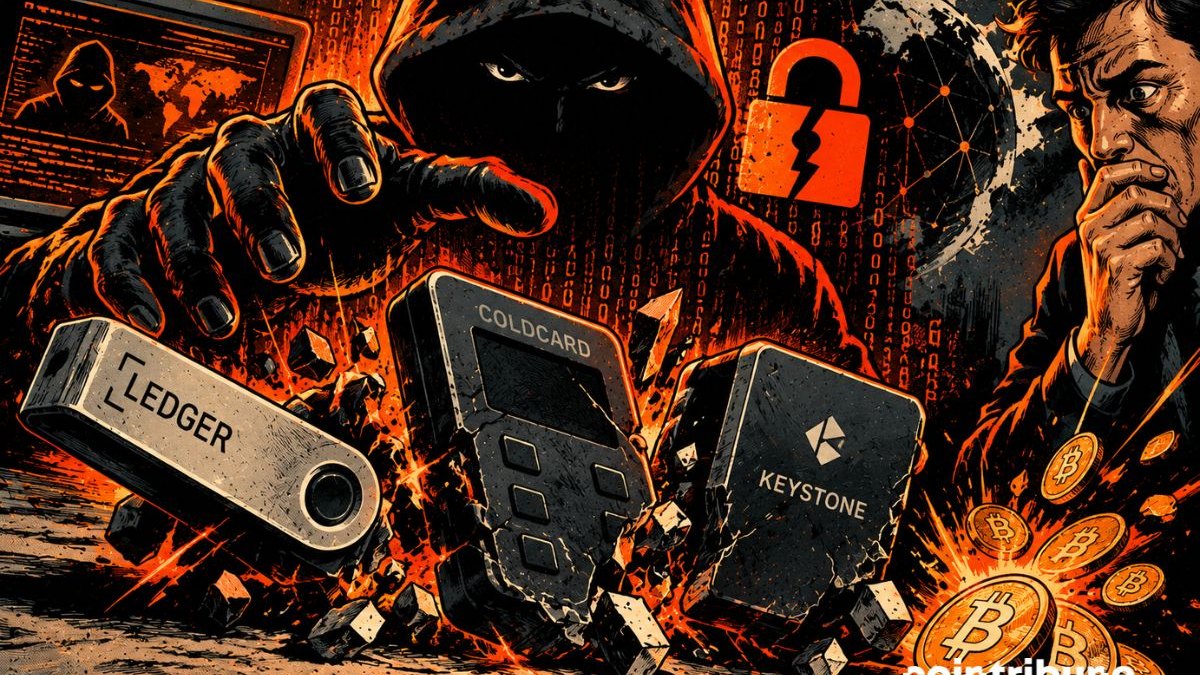
Keystone'un ekim ayındaki veri sızıntısından Coldcard'ın 116 milyon dolarlık açıkla soyulmasına kadar altı büyük soğuk cüzdan markasının 2026'da arka arkaya yaşadığı güvenlik ihlalleri, ekosistemde tarihi bir güven krizine yol açtı.
2026 yılı boyunca Keystone, Coldcard, Ledger, Trezor, SafePal ve BitBox gibi sektörün önde gelen altı donanım cüzdanı (cold wallet) üreticisinin art arda güvenlik açıkları, donanım manipülasyonları ve veri sızıntılarıyla sarsılması, kripto para ekosisteminde benzeri görülmemiş bir güven krizine yol açtı. Temel saklama (self-custody) güvenliğinin mutlak olduğu yönündeki endüstri dogmasını sarsan bu süreçte, Temmuz ayında Coldcard tarafında yaşanan entropi üretim açığı nedeniyle yaklaşık 116 milyon dolar değerinde fon çalınırken, üçüncü taraf tedarikçiler ve lojistik ağlar üzerinden yüz binlerce kullanıcının hassas verileri sızdırıldı.
2026 Yılında Donanım Cüzdanlarını Vuran Güvenlik Dalgası
Kripto varlıkların çevrimdışı ve güvenli bir şekilde saklanmasını vadettiği bilinen donanım cüzdanları, 2026'nın ilk üç çeyreğinde zincirleme bir güvenlik testinden geçti. Keyifli bir yaz dönemi geçirmeyen sektörde, anahtar üretiminden tedarik zinciri güvenliğine ve e-posta pazarlama altyapılarına kadar geniş bir yelpazede krizler patlak verdi.
Süreçteki en kritik ve maliyetli halkalardan biri 30 Temmuz'da Coldcard'da yaşandı. Seed phrase (kurtarma kelimesi) üretim mekanizmasındaki kritik bir entropi açığı, saldırganların kullanıcıların gizli anahtarlarını yeniden oluşturmasına ve yaklaşık 116 milyon dolar değerinde Bitcoin'i sömürmesine olanak tanıdı. Bu olayın ardından saldırganın cüzdan adresine mağdurlar ve fırsatçılar tarafından blokzincir üzerindeki OP_RETURN fonksiyonu kullanılarak çok sayıda mesaj gönderilmesi de on-chain tarihe geçti.
Fiziksel ve lojistik cephede ise Ledger, 5 Ocak ve 10 Ekim tarihlerinde iki farklı cepheden darbe aldı. Global-e veri sızıntısının yanı sıra, üçüncü taraf yetkili satıcılar kanalıyla pazara sürülen cihazlara yerleştirilen donanımsal implantlar (hardware implants) tespit edildi. Cihazlar ilk açıldığı anda kullanıcıların güvenlik ifadelerini kaydeden bu fiziksel manipülasyonlar, dağıtım zincirindeki zafiyetleri gözler önüne serdi.
Web2 Tedarikçileri ve Veri Sızıntıları
Ağustos ve eylül ayları, donanım cüzdanı markalarının kullandığı dış kaynaklı Web2 hizmet sağlayıcılarının hedefe konduğu bir döneme dönüştü:
- Trezor (13 Ağustos / 10 Eylül): ShipMonk ve Brevo platformlarındaki veri sızıntıları nedeniyle 427.000'den fazla müşterinin e-posta ve iletişim bilgisi dışarı sızdı. - SafePal (16 Ağustos): Sipariş takip mekanizmasında ortaya çıkan bir açık, 39.798 müşterinin verilerinin üçüncü tarafların eline geçmesine neden oldu. - BitBox (24 Eylül): Brevo alt yüklenicisi üzerinden gerçekleşen e-posta hırsızlığı, kullanıcıları hedef alan devasa oltalama (phishing) kampanyalarının önünü açtı. - Keystone (20-24 Ekim): 20 Ekim'de resmi web sitesine düzenlenen yetkisiz erişim, 24 Ekim'de doğrulandı. Yaşanan bu sızıntı, binlerce müşterinin fiziksel adreslerini ve sipariş geçmişlerini açıkta bıraktı.
Güvenlik Zafiyetlerinin Arkasındaki Üç Temel Dinamik
Siber güvenlik uzmanları, bu kadar yoğun bir ihlal dalgasının tek bir döneme sıkışmasını tesadüf olarak değerlendirmiyor. Analizler, krizin arkasında üç ana faktörün bulunduğuna işaret ediyor:
1. Yaz Dönemi Tedarik Zinciri Kırılganlığı: Üçüncü çeyrek stok yenileme döngüsünde lojistik firmaları ve aracı satıcıların fiziksel müdahalelere açık hale gelmesi. 2. Web2 Bağımlılığının Getirdiği Riskler: Kripto üreticilerinin pazarlama, e-posta yönetimi ve lojistik operasyonları için dış kaynaklı firmalara (Brevo, ShipMonk vb.) olan yüksek bağımlılığı. 3. Denetim Dominosu: Coldcard krizinin ardından güvenlik araştırmacılarının tüm pazarın kod tabanını ve altyapısını mercek altına alması, eylül ve ekim aylarında art arda gelen güvenlik açıklarının deşifre olmasını tetikledi.
Yaşanan bu gelişmeler, donanım cüzdanı ekosisteminde risk yönetimi standartlarının kökten değiştirilmesini zorunlu kılıyor. Uzmanlar, yatırımcıların yalnızca resmi kanallardan alışveriş yapması, şüpheli cihazları sıfırlaması, ek parola (passphrase) katmanları kullanması ve teslimat adreslerinde anonimlik sağlaması gerektiğini vurguluyor. Binance kurucusu Changpeng Zhao'nun (CZ) sıkça hatırlattığı gibi, self-custody süreçleri artık kesintisiz bir kişisel güvenlik disiplini gerektiriyor.