UNCX Network'ün paylaşımlı hak ediş (vesting) sözleşmesinde tespit edilen bir muhasebe hatası, saldırganın küçük bir artık token pozisyonunu kullanarak 86 bin dolar değerinde varlık çalmasına yol açtı. Güvenlik firmaları açığın detaylarını paylaşırken, platform yeni kilitleri geçici olarak durdurdu ve ücretleri artırdı.
14 Ekim Çarşamba günü, blokzincir güvenlik firması Blockaid ve Exvul araştırmacılarının raporlarına göre, UNCX Network (eski adıyla Unicrypt) platformunun paylaşımlı hak ediş (vesting) sözleşmesinde ortaya çıkan bir muhasebe hatası neticesinde 86.000 dolar değerinde kripto varlık çalındı. Saldırgan, herhangi bir cüzdanın özel anahtarını ele geçirmek veya şifreleri kırmak yerine, akıllı sözleşmenin kendi matematiksel mantığındaki bir açıktan yararlanarak küçük bir artık pozisyon üzerinden diğer kullanıcılara ait kilitli fonları çekmeyi başardı.
Olayın ardından Blockaid, etkilenen Ethereum akıllı sözleşmesinin içinde hâlâ yaklaşık 3,25 milyon dolar değerinde varlık bulunduğunu ve saldırının ilk tespit edildiği sırada devam ettiğini bildirdi. 2020 yılından bu yana kripto projelerine likidite kilitleme ve belirli takvime göre token dağıtımı araçları sunan UNCX, projelerin erken satışları engellemesine yardımcı oluyor.
Muhasebe Açığı Akıllı Sözleşme Mantığını Nasıl Manipüle Etti?
Güvenlik araştırmacısı Exvul, güvenlik açığının UNCX’in VestingManager sözleşmesinde ve bu sözleşmenin serbest bırakılan ile iptal edilen token paylarını işleme biçiminde yattığını açıkladı. Paylaşımlı hak ediş havuzları, her tahsisat için ayrı bir sözleşme dağıtmak yerine birden fazla DeFi projesinin varlıklarını ortak bir altyapıda saklamasına olanak tanıyor.
Saldırganın izlediği yol haritası ise şu adımlardan oluştu: - Saldırgan önce ortak token havuzunda hak ediş pozisyonları oluşturdu. - Büyük bir pozisyondaki token'ları serbest bıraktı. - Havuza doğrudan token bağışında bulundu. - Daha önce finanse edilmiş bir pozisyonu iptal ederek geriye küçük bir artık hak ediş pozisyonu bıraktı.
Bu işlem dizisi, kritik bir muhasebe tutarsızlığına yol açtı. Sözleşmenin release fonksiyonu, genel _totalTokenShares toplam token payı değerini düşürürken, serbest bırakılan payları pozisyonun _depositedShares kaydından düşmeyi ihmal etti. Pozisyon daha sonra iptal edildiğinde, sözleşme orijinal kayıtlı depozitoyu kullanarak payları tekrar düştü ve aynı indirimi mükerrer olarak hesaba katmış oldu. Doğrudan yapılan token bağışı ise aritmetiği tamamen bozdu. Sonuç olarak, neredeyse boş kalan bir pozisyon, diğer kullanıcıların depozitolarını talep edebilir hale geldi.
On Token ve Dört Blokzincir Etkilendi
Başlangıç raporlarında hırsızlığa konu olan varlıkların EDGEN, ZC, PEPECOIN, LO0P ve PAAL olmak üzere beş farklı kripto para birimini kapsadığı belirtilmişti. Ancak UNCX tarafından yapılan daha sonraki güncellemelerde bu sayı on tokene yükseltildi.
Şirket tarafından yapılan açıklamaya göre saldırı; Ethereum, Base, BNB Chain ve Robinhood Chain olmak üzere toplam dört blokzincir üzerindeki on farklı token'ı etkiledi. Platformun temel işlevinin erken token çekimlerini önlemek olması, bu güvenlik açığını projeler açısından oldukça kritik bir konuma getirdi.
UNCX Network’ten Hasar Kontrolü ve Alınan Önlemler
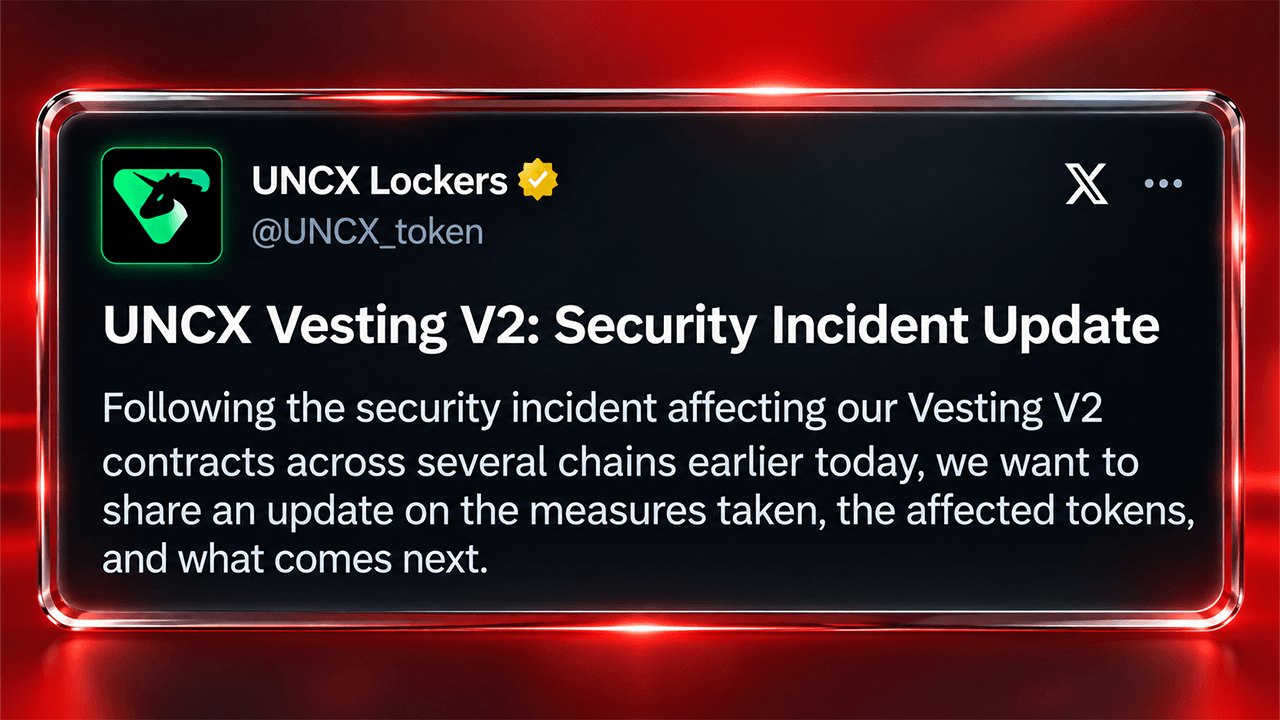
Olayın ardından UNCX, X platformu üzerinden durumu kabul ederek etkilenen sözleşmeye yeni hak ediş pozisyonlarının girmesini engelledi. Ekip, işlemleri incelemek ve hasarı değerlendirmek üzere çalışmalar başlattı. Önlem olarak hak ediş sözleşmelerinde 100 ETH veya eşdeğeri sabit ücretler uygulanmaya başlandı.
Çarşamba akşamı saat 19.00'da yayınlanan son güncellemede UNCX; kilit başına sabit ücretleri 1.000 ETH'nin üzerine çıkardığını, token ücretlerini %5'e yükselttiğini ve bu ücretlerin baypas edilmesini sağlayan yöntemleri kapattığını duyurdu. Likidite kilitlerinin ve eski hak ediş sözleşmelerinin bu açıktan etkilenmediği özellikle vurgulandı.
Şu ana kadar ne orijinal saldırgan ne de olayı taklit eden diğer aktörler çalınan fonları iade etmiş değil. UNCX, etkilenen projelerle iletişime geçerek riskli havuzlardaki token'ların alım satımından kaçınılması tavsiyesinde bulundu. Platform, finansal bulguları ve önerilen kurtarma planını içeren kapsamlı bir olay raporu hazırlamak üzere kolluk kuvvetleri ve SEAL 911 ile iş birliği yürütüyor.