Coinbase'in katman-2 ağı Base'de bulunan ve sahibi kamuoyunca bilinmeyen bir kripto kasası, 4 Ekim'de yaklaşık 6 milyon dolar değerinde fonun çekilmesiyle boşaltıldı. Güvenlik firmaları olayın izini sürerken, kasayı kontrol eden 3/7 imzalı Safe cüzdanının sahibinin hâlâ ortaya çıkmamış olması soru işaretlerini artırıyor.
Coinbase’in katman-2 (L2) ölçeklendirme ağı Base üzerinde yer alan ve kime ait olduğu resmi olarak bilinmeyen bir kripto kasası, 4 Ekim 2026 tarihinde ani bir operasyonla boşaltıldı. Güvenlik firmalarının ve blok zinciri analistlerinin radarındaki olayda kayıpların 6 milyon doların üzerine çıktığı tespit edilirken, vurgunun arkasındaki insan unsurunun gizemini koruması dikkat çekiyor.
Olayın Gelişimi ve Zaman Çizelgesi
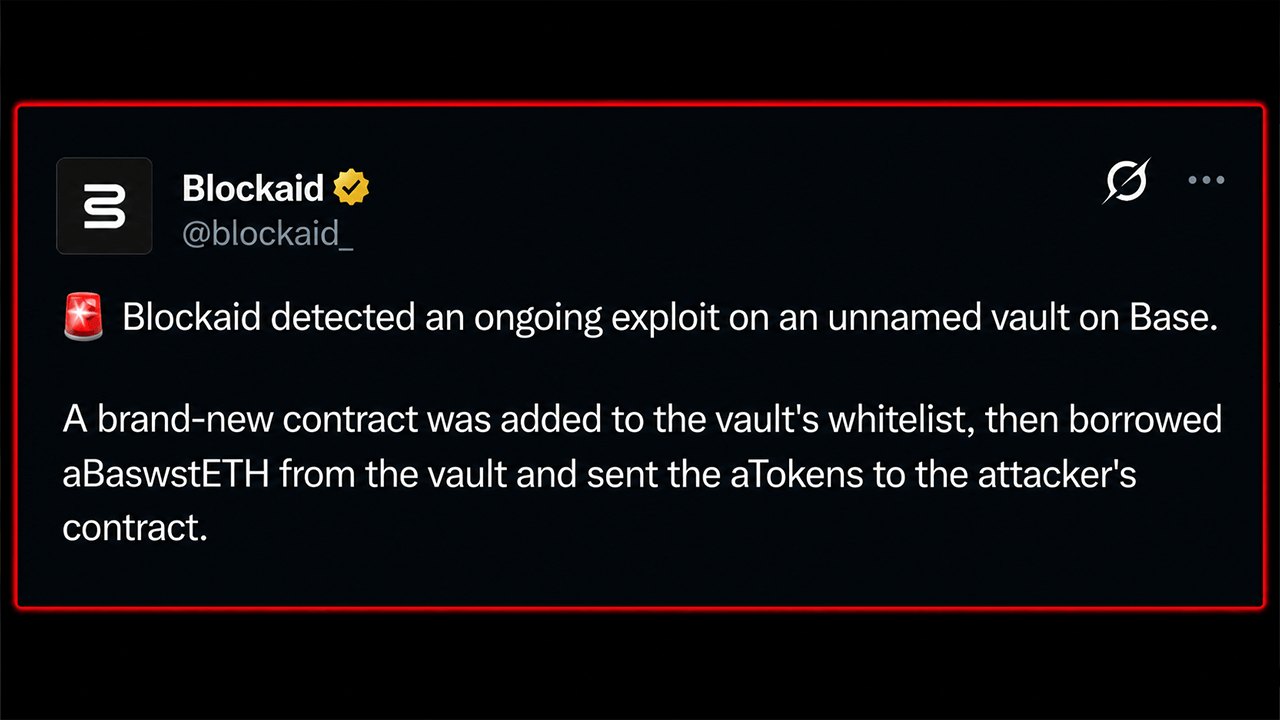
Blok zinciri güvenlik şirketi Blockaid, 4 Ekim günü UTC saati ile 09:21’de Base ağındaki bir kasada olağandışı hareketler tespit etti. İlk tespit anında yaklaşık 2.02 milyon doların kasadan çıktığı görüldü. Olaydan yalnızca 40 dakika sonra ise toplam kayıp 6 milyon dolar sınırını aştı. Güvenlik araştırmacıları, bu süreçte kasadan yaklaşık 1.783 wstETH değerinde fonun hareket ettirildiğini doğruladı.
Olayın en sıra dışı yönlerinden biri, fonların çekildiği bu özel kasanın arkasında herhangi bir resmi protokolün veya projenin adının bulunmaması oldu. Kasayı yönettiği görülen yapı, yedi farklı imza yetkilisinden üçünün onayını gerektiren 3/7'lik bir Safe cüzdanı olarak öne çıkıyor ancak bu cüzdanın sahipleri henüz kimliklerini açıklamadı.
Teknik Detaylar ve İşleyiş Yöntemi
PeckShield, CertiK ve Exvul gibi önde gelen güvenlik firmalarının ortaklaşa yürüttüğü incelemeler, saldırının teknik yol haritasını gözler önüne serdi. Verilere göre, kasadan yaklaşık 1.783.067 adet aBaswstETH ödünç alındı. Bu varlıklar, Base ağı üzerindeki Aave protokolü aracılığıyla takas edilerek yaklaşık 1.783 wstETH cinsinden fonlara dönüştürüldü.
Sistemin işleyiş mekanizmasında, kasanın beyaz listesine sonradan eklenen yeni oluşturulmuş bir sözleşmenin kritik rol oynadığı belirlendi. Söz konusu kontrat, kasadan makbuz token'larını borç alarak saldırganın kontrolündeki bir adrese taşıdı ve Aave üzerinden ana wstETH varlığına çevirdi. Güvenlik firmaları, Exvul’un tespitlerine göre toplamda altı adet çıkış işlemi gerçekleştiğini kaydetti.
Buna karşın, yetkisiz erişimin ya da yetki devrinin tam olarak hangi açıktan kaynaklandığı henüz netleşmedi. Güvenlik raporlarında Base ağının temel altyapısında ya da Aave'nin çekirdek sözleşmelerinde herhangi bir açık veya güvenlik ihlali bulunduğuna dair bir bulgu yer almadı. Spekülasyonlar cüzdan güvenliği ve izin yönetimleri üzerinde yoğunlaşsa da bunlar henüz doğrulanmadı.
Anonim Safe Cüzdanı ve Açıkta Kalan Sorular
Zincir üstü kayıtlar, milyonlarca doların buharlaştığı yapının karmaşık mimarisini ortaya koyuyor. Boşaltılan proxy sözleşmesinin mülkiyet zinciri, yaklaşık 324 gün önce oluşturulmuş bir Safe cüzdanına işaret ediyor. Basescan ve Arkham Intelligence verilerine göre bu yapı, Safe Proxy Factory 1.4.1 kullanılarak kuruldu.
Yükseltme yetkisinin ayrı bir katmanda tutulması, kasanın arkasındaki nihai kontrol mekanizmasını daha da karmaşık hale getiriyor. Araştırmacılar cüzdan adreslerini, kasayı ve fonların izini net bir şekilde görebilmesine rağmen; bu adreslerin arkasındaki insanları, beyaz şapkalı bir operasyon yürütülüp yürütülmediğini veya kimlik bilgilerinin çalınıp çalınmadığını henüz tespit edebilmiş değil.
Şu aşamada ağ genelinde sistemsel bir risk görülmezken, çalınan wstETH varlıklarının piyasada elden çıkarılması durumunda varlığın fiyat dengesi üzerinde kısa vadeli bir baskı oluşabileceği değerlendiriliyor. Herhangi bir ekibin sorumluluk üstlenmediği ve resmi bir hata bildiriminin yapılmadığı olay, gizemini korumaya devam ediyor.