Alpen Labs, yapay zeka ajanlarının Liquid yan zincirindeki 320 milyon dolarlık Bitcoin istismarını yaklaşık bir saat içinde yerel olarak yeniden ürettiğini bildirdi. SideSwap ise 4.000 L-BTC'lik işlemin hiçbir boyut veya hız sınırına takılmadığını belirtti.
Yapay Zeka ve Liquid İstismarının Ardındaki Teknik Detaylar
Bitcoin yan zinciri Liquid ağında 6 Eylül 2026 tarihinde gerçekleşen ve arkasında 320 milyon dolarlık bir kayıp bırakan büyük güvenlik açığının ardından araştırmalar derinleşiyor. Alpen Labs CEO'su Simanta Gautam, yapay zeka ajanlarının ağın başarısız kanıt kontrolünü saldırıdan sonra yaklaşık bir saat içinde yerel olarak yeniden üretebildiğini açıkladı.
Söz konusu olay, Liquid federasyonunun, arkasında gerçek Bitcoin rezervi bulunmayan L-BTC'leri kabul etmesiyle tetiklenmişti. Geçerli olarak yetkilendirilmiş bir para çekme işlemi, geçersiz yan zincir durumunu yaklaşık 320 milyon dolar değerinde gerçek bir Bitcoin ödemesine dönüştürmüştü. Gautam’ın 22 Eylül tarihli teknik raporu ve açıklamaları, başarısız kanıt kontrolünün detaylarını gözler önüne serdi.
Alpen'in gösterimi fonlar çıktıktan sonra yapıldığı için, sürekli çalışan bir yapay zeka monitörünün saldırıdan önce eyleme geçirilebilir bir uyarı verip veremeyeceği konusu belirsizliğini koruyor. Araştırmacılar, canlı üretim doğrulayıcı ikililerine ve geçmiş önbellek içeriklerine doğrudan erişilemediğini, bu nedenle dağıtılan kodun kaynak ve zincir kanıtlarından yola çıkılarak güçlü bir şekilde çıkarıldığını belirtti.
Elements Yazılımındaki Önbellek Hatası
Liquid ağının temelini oluşturan Elements yazılımı, gizli işlemlere eklenen kriptografik kanıtların başarılı kontrollerini önbelleğe alıyor. 1 Eylül'de yapılan bir kod değişikliği, her önbelleğe alınmış sonucun; varlık üreteci ve çıktı betiği dahil olmak üzere doğrulamayı etkileyen tüm bağlama bağlı olmasını amaçlamıştı. Ancak Alpen'in tespitine göre, bu değişiklik söz konusu alanları sınırlarını kodlamadan ham baytlar olarak birleştirdi.
Bu durum, geçerli bir tohum kanıtı ile farklı ve geçersiz bir hedef kanıtın aynı önbellek girdisini üretebilmesine neden oldu. Alpen’in yerel yeniden oynatım testlerinde, taze doğrulama hedefi reddederken, etkilenen önbellek sarmalayıcısı tohum önbelleği doldurduktan sonra hedefi kabul etti. Başarılı bir önbellek araması, normalde hedefi reddetmesi gereken kanıt kontrolünü baypas etmiş oldu.
SideSwap Süreci ve Payout Limit Tartışmaları
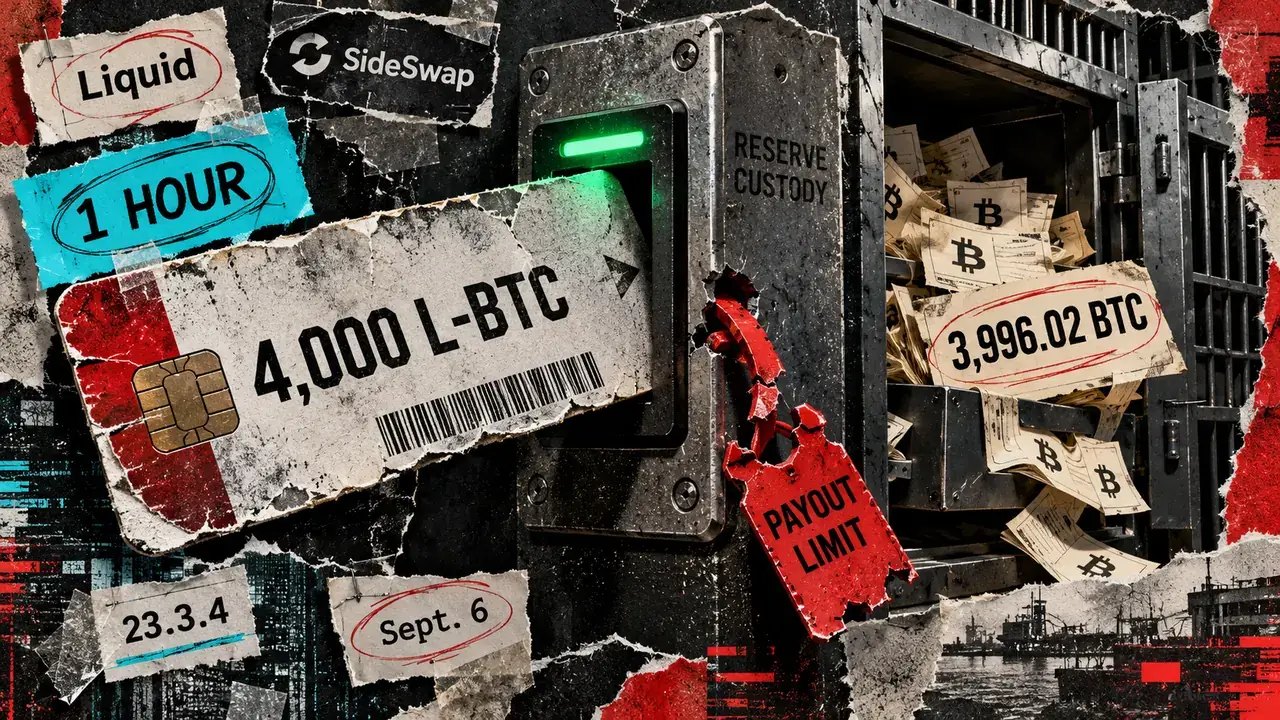
Saldırının gerçekleşme biçimi, SideSwap platformunun operasyonel süreçlerini de merkeze taşıdı. SideSwap, 6 Eylül'de saat 14:05 UTC'de bir müşterinin 4.000 L-BTC'yi peg-out servisine gönderdiğini açıkladı. Servis, token'ları saat 14:06'da geçerli bir yetkilendirmeyle yaktı.
Söz konusu sipariş, platformun kendi cüzdan fonlarını aştığı için ilk başta başarısız olan iki ödeme denemesine yol açtı. Ancak federasyon imzacılarının saat 14:28'de 3.996 BTC serbest bırakmasının ardından işlem tamamlandı. SideSwap, aynı Bitcoin bloğu içinde müşteri adresine 3.995.99999857 BTC aktardığını bildirdi.
SideSwap tarafından yapılan açıklamada, yetkilendirme anahtarının çevrimiçi olduğu, ödemelerin otomatik gerçekleştirildiği ve servisin herhangi bir boyut, hız, arz oranı, cüzdan geçmişi veya insan incelemesi kontrolüne sahip olmadığı ifade edildi. Uzmanlar, federasyon imzasından önce uygulanacak bir ödeme limiti veya bağımsız bir denetimin, Liquid geçersiz bir durumu kabul etmiş olsa bile bu çıkış yolunu durdurabileceğini vurguluyor.
Ağda Normal İşlemler ve Son Durum
Liquid federasyonu, 17 Eylül tarihinde yaptığı açıklamada sıradan işlemlerin yeniden başladığını, ancak peg-out işlemlerinin askıda kalmaya devam ettiğini duyurmuştu. Yetkililer, para çekme işlemlerinin yalnızca tam bire bir BTC desteği doğrulandıktan, gerekli yazılım güncellemeleri, testler ve bağımsız incelemeler tamamlandıktan sonra yeniden başlatılacağını belirtti.
Elements yazılımında 8 Eylül'de yapılan onarımlar, önbellek anahtarlarının alan uzunluklarını kodlayacak şekilde değiştirilmesini, çarpışma odaklı testlerin eklenmesini ve aralık kanıtı önbelleğini baypas etme seçeneğinin getirilmesini kapsadı. Bunu 9 Eylül'de 23.3.4 sürümü takip etti. Sektördeki analistler, gelecekte benzer risklerin önlenmesi için köprü üzerinde rezerv boyutundaki yetkilendirilmiş talepleri durdurabilecek bağımsız mekanizmaların kritik önem taşıdığına dikkat çekiyor.